29.03.2018

Разрушаю панику вокруг безопасности Mikrotik RouterOS

В последнее время мы часто слышим о ботнетах, использующих RouterOS. И это даже хорошо, ведь говорит о том, что платформа настолько развилась, что представляет интерес для широкой аудитории, а соответственно и хакерам. А значит, что специалисты по Mikrotik будут в цене!

Но хватит лирики. Спешу развеять ваши опасения об опасности использования RouterOS. Ботнет Hajime заражает RouterOS. Отсюда и паника, поднятая в Интернете. Но, если прочитать чуть внимательнее, то заражает он версии RouterOS ниже 6.38.5 (или 6.37.5 в bugfix ветке). А значит, что если вы обновляли свою RouterOS хотя бы раз в течение последних 12 месяцев, то вы в безопасности!

Как работает Hajime:
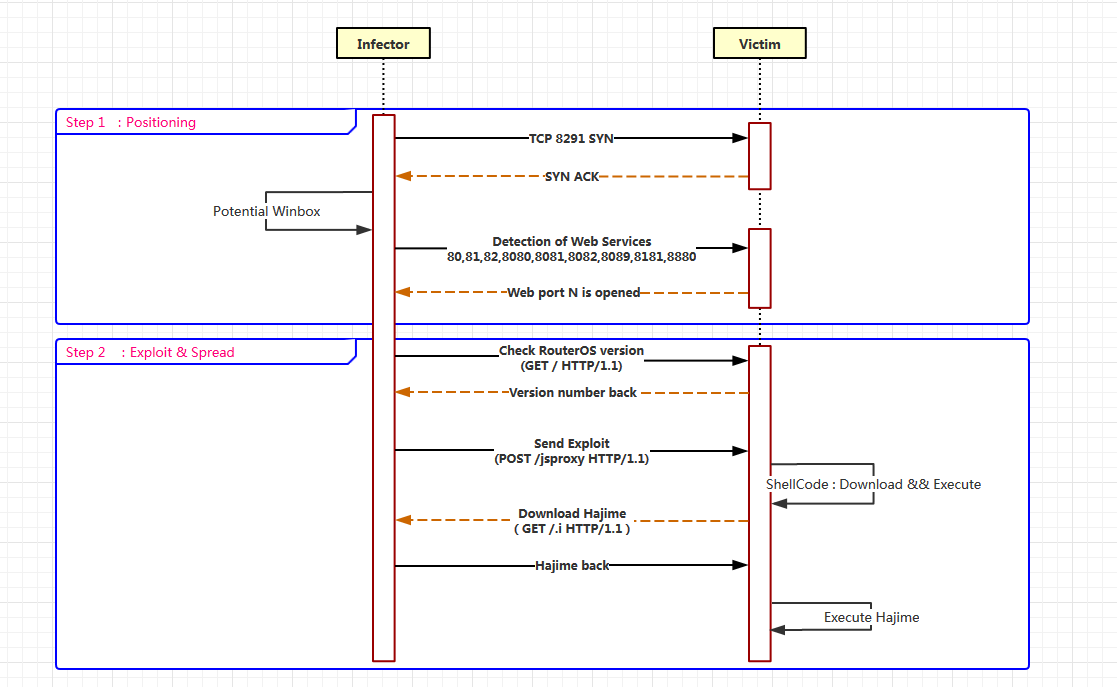


1. Сканированием портов обнаруживаем RouterOS по открытому tcp 8291
2. Уязвимость в web сервере webfig'a, значит через tcp 80 заражаем его

Отсюда выводы:
ВЫ В БЕЗОПАСНОСТИ, если выполнили хотя бы одно действие из списка:

1. Обновлялись в последние 12 месяцев и версия RouterOS у вас 6.38.5 (6.37.5 для bugfix) или выше. Сейчас актуальная 6.41.3 (6.40.6 bugfix)

2. У вас отключен web сервер: ip - service - www

3. Настроен фаервол. А именно доступ к tcp 80 из недоверенных сетей

4. Отключен webfig. То есть на 80 порту работает веб-фронтенд для прокси, User Manager'a или хотспота

5. У вас переназначен порт WinBox'a на нестандартный (не 8291). В этом случае вы защищены только от сканирования, на www сервис все равно под ударом

6. У вас отключен сервис WinBox. В этом случае вы защищены только от сканирования, на www сервис все равно под ударом

7. В ip - service указаны IP адреса,  с которых можно подключаться к этим сервисам


Не забывайте, что заразиться можно не только из Интернета, но и из доверенной сети LAN, если кто-то внутри уже подхватил заразу.

Как видите, все беды опять идут от раздолбайства. Своевременно обновляйте ПО, настраивайте фаерволы, устанавливайте доверенные сети и не будете знать проблем. Оригинал материала на форуме


Как обезопасить свой Mikrotik мы подробно рассматриваем на курсе MTCNA. Приходите и узнайте как не попасться на удочку хакеров.

21.01.2018

CIS Benchmarks

CIS Benchmarks - набор гайдов и лучших практик для обеспечения безопасности различных информационных систем. Начиная от браузеров и десктопных  Windows, через RedHat и VMWare до отдельных сервисов типа Apache и оборудования от Cisco и других вендоров.

Рекомендую ознакомиться!

https://learn.cisecurity.org/benchmarks

https://drive.google.com/drive/folders/1JKMMLBrbzPC_oeTfd-UvdNyIdD94GY7I

Как этим пользоваться на примере Windows 7

[book] Подборка книг по системному администрированию. Январь 2018


Первый пост в этом году. 

За новогодние каникулы накопилось много информации. И первое, чем хотелось бы поделиться - замечательная подбрка книг. Почти все они прилетели из классного Telegram канала для сетевиков - Network Warrior. Сам ещё не прочитал ни одной из них (за исключением, пожалуй нескольких глав из предыдущих изданий UNIX and Linux System Administration Handbook, постера и книжки для детей про K8s)

21.12.2017

Проверка пропускной способности канала на Mikrotik

Скрипт для Mikrotik RouterOS, тестирующий пропускную способность канала и записывающий результат в файл. Перед запуском создать файл isp-quality.txt и указать IP своего btest сервера в ipbandswtestserver

https://github.com/devi1/RouterOS-scripts/tree/master/bandwidth%20test


:local txAvg 0
:local rxAvg 0
:local ipbandswtestserver your.btest.server.ip
:local btuser btest
:local btpwd btest
:local ts [/system clock get time]
:local ContentsFile [/file get isp-quality.txt contents]
:local ds [/system clock get date]

:set ts ([:pick $ts 0 2].[:pick $ts 3 5].[:pick $ts 6 8])
:set ds ([:pick $ds 7 11].[:pick $ds 0 3].[:pick $ds 4 6])

tool bandwidth-test protocol=tcp direction=transmit address=$ipbandswtestserver duration=5s do={
:set txAvg ($"tx-total-average" / 1048576 );
}

tool bandwidth-test protocol=tcp direction=receive address=$ipbandswtestserver duration=5s do={
:set rxAvg ($"rx-total-average" / 1048576 );
}

/file set isp-quality.txt contents="$ContentsFile\n$ds-$ts tx: $txAvg Mbps - rx: $rxAvg Mbps"


20.11.2017

Мikrotik RouterOS Configuration Management с помощью скриптов и какой-то там матери

Жизненный цикл сети часто переживает закономерный рост. В это время начинают появляться десятки и сотни устройств, конфигурация которых однотипна. Например, это могут быть маршрутизаторы в филиалах, которые имеют одинаковые настройки и отличаются только IP адресами, паролями на VPN и Wi-Fi. Внесение даже незначительных изменений на десяток устройств потребует значительного времени и концентрации.

Для управления сотнями и тысячами устройств весь цивилизованный мир уже давно использует специальные системы менеджмента конфигураций: Ansible, Chef, Puppet. Каждая из них имеет свои плюсы и минусы.


Но для десяти-двадцати устройств не каждый захочет выделять отдельный сервер с такой системой. Поэтому в ход идут скрипты, SSH, FTP и куча матов, когда всё это поделие роняет сразу все филиалы.

Видео для привлечения внимания
Это визуализация запросов от роутеров к системе, о которой идет речь в этом посте.